.jpg)
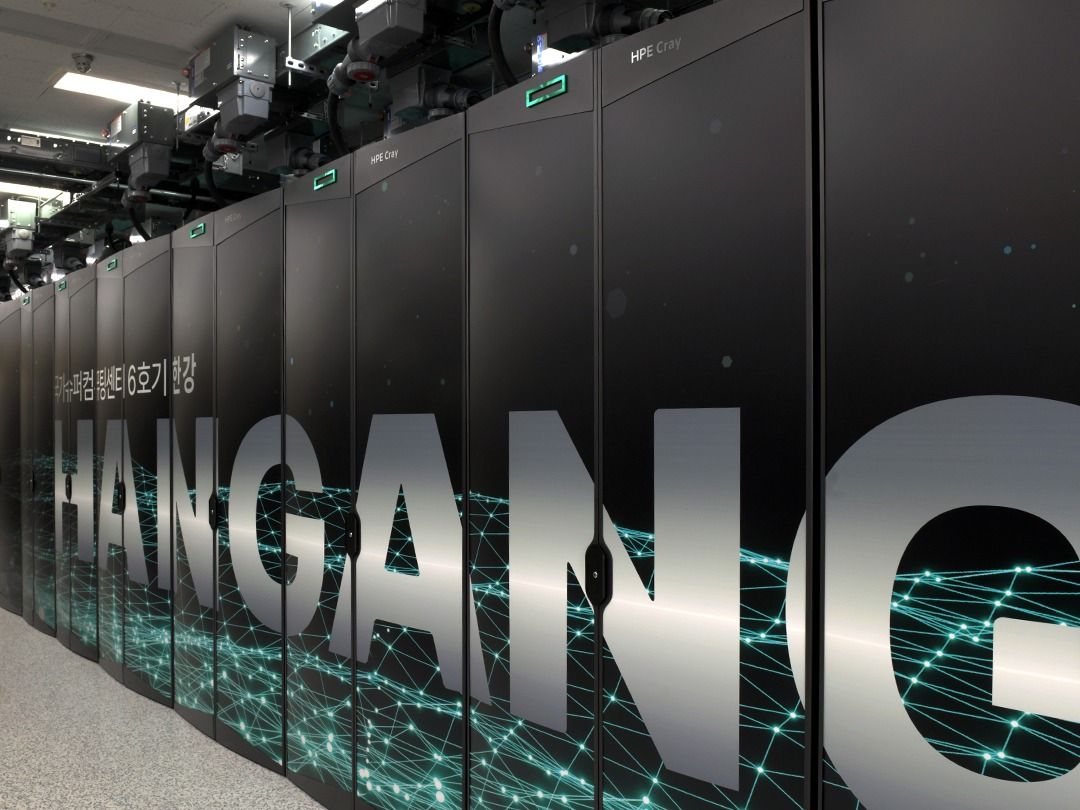
국가 슈퍼컴 6호기 ‘한강’ 가동…5호기보다 연산성능 24배
by
2026년 11월 3일
[테크수다 기자 도안구 eyeball@techsuda.com] 커브(CURVC)가 제이프로그(JFrog), 소나(Sonar)와 손잡고 인공
지능(AI) 시대 코드 품질과 소프트웨어(SW) 공급망 보안 전략을 제시했다. 커브는 2026년 9월 17일 서울 삼성동 코엑스에서 'AI 시대, 코드 품질과 SW 공급망의 새로운 기준'을 주제로 세미나를 개최했다고 2026년 11월 3일 밝혔다. 행사에는 소나, 제이프로그 본사 전문가들이 연사로 참여했다. AI 생성 코드 검증부터 빌드·배포 보안까지 개발 전 과정을 아우르는 통합 관리 방향이 세미나 핵심이다.
주요 내용:
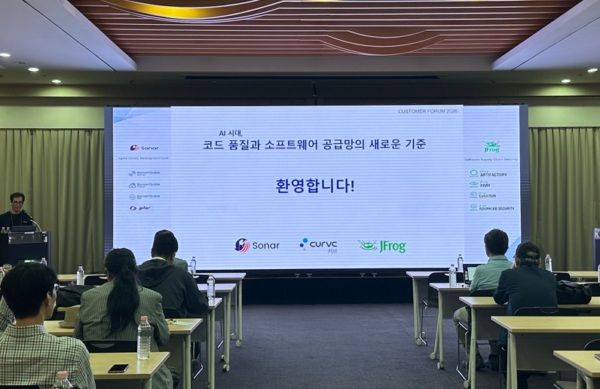
AI 코딩 도구와 자율형 AI 에이전트 확산은 개발 생산성을 높였지만 새로운 과제도 키웠다. AI 생성 코드 결함과 보안 취약점, 외부 오픈소스 패키지 신뢰성, 빌드 결과물 안전성이 대표적이다. 검증되지 않은 코드나 악성 패키지가 운영 환경에 유입되지 않도록 개발 전 과정에 일관된 보안 기준을 적용해야 한다는 점이 세미나 핵심 메시지다. 커브는 소프트웨어 개발·협업 솔루션 전문기업으로, 이번 세미나를 국내 기업 데브섹옵스(DevSecOps) 지원 방향과 연결했다.
소나 세션은 AI가 작성한 소스코드 품질과 보안 신뢰성을 확보하기 위한 독립 검증 체계를 강조했다. 소나는 소나큐브를 활용한 소스코드 품질·취약점 분석을 비롯해 AI 코딩 에이전트에 개발 지침을 제공하는 소나 보텍스, 풀 리퀘스트 단계 코드 리뷰를 지원하는 기타를 소개했다. 리메디에이션 에이전트(Remediation Agent)와 헌터 에이전트(Hunter Agent)를 활용한 코드 문제 개선과 복잡한 보안 취약점 탐지 방안도 공유했다. 사람이 작성한 코드와 AI 생성 코드에 동일한 검증 기준을 적용해야 한다는 설명이다.
제이프로그 세션은 외부 오픈소스 라이브러리 유입부터 빌드 결과물 검증, 최종 소프트웨어 배포까지 연계하는 공급망 보안 전략을 제시했다. 제이프로그는 큐레이션으로 외부 패키지 유입을 통제하고, 아티팩토리로 라이브러리·빌드 산출물·컨테이너 이미지를 통합 관리하는 방안을 제시했다. 엑스레이와 어드밴스드 시큐리티, 소프트웨어 자재명세서를 활용해 취약점과 라이선스 위험을 파악하고, 보안 정책을 충족한 결과물만 배포하도록 관리하는 방식이다.
AI 카탈로그(AI Catalog)와 에이전트 가드(Agent Guard)를 활용한 모델 컨텍스트 프로토콜(MCP) 서버·스킬 등 AI 관련 자산 통제 방안도 공유했다. 커브는 앞으로 소나와 제이프로그 솔루션을 기반으로 국내 기업 AI 개발 환경과 데브섹옵스 체계 구축을 지원하고, 코드 품질 관리부터 공급망 보안과 배포 관리까지 아우르는 통합 솔루션 서비스를 강화할 계획이다.
Q. AI 생성 코드가 왜 별도 검증 대상인가?
A. AI 생성 코드도 결함과 보안 취약점을 품을 수 있다. 소나는 사람이 작성한 코드와 AI 생성 코드에 동일한 검증 기준을 적용해야 한다고 강조했다.
Q. 소프트웨어 공급망 보안은 코드 보안과 무엇이 다른가?
A. 코드 자체뿐 아니라 외부 라이브러리 유입, 빌드, 배포 단계까지 검증 대상이다. 2026년 3월 오픈소스 라이브러리 라이트엘엘엠(LiteLLM) 일부 배포 패키지에 정보 탈취용 악성 코드가 삽입된 사례와 2026년 10월 배포 파이프라인 침해로 악성 패키지·컨테이너 이미지가 공식 경로로 유포된 사례가 근거다.
Q. 데브섹옵스(DevSecOps)는 무엇인가?
A. 개발·보안·운영을 개발 초기부터 하나로 묶어 보안 검증을 개발 과정에 내재화하는 방식이다. 커브는 코드 품질 관리부터 공급망 보안과 배포 관리까지 통합 솔루션으로 국내 기업 데브섹옵스 체계 구축을 지원한다는 계획이다.
[테크수다 기자 도안구 eyeball@techsuda.com]
테크가 전 산업 영역에 스며드는 소식에 관심이 많다. 1999년 정보시대 PCWEEK 테크 전문지 기자로 입문한 후 월간 텔레닷컴, 인터넷 미디어 블로터닷넷 창간 멤버로 활동했다. 개발자 잡지 마이크로소프트웨어 편집장을 거쳐 테크수다를 창간해 지금까지 활동하고 있다. 태블릿을 가지고 얼굴이 꽉 찬 방송, 스마트폰을 활용한 현장 라이브를 한국 최초로 진행했다.